

Bezpečnostní výzkumníci společnosti IBM nedávno oznámili objev nové rodiny malwaru s názvem „ZeroClear “, kterou vytvořila íránská hackerská skupina APT34 ve spolupráci s xHunt . Tento malware cílí na průmyslový a energetický sektor na Blízkém východě. Výzkumníci nezveřejnili jména obětí, ale zveřejnili podrobnou 28stránkovou zprávu analyzující malware .
ZeroClear postihuje pouze Windows, protože, jak název napovídá, cesta k databázi programu (PDB) jeho binárního souboru se používá k provedení destruktivního útoku, který přepíše hlavní spouštěcí záznam (MBR) a oddíly na napadených počítačích se systémem Windows.
ZeroClear je kategorizován jako malware s chováním do jisté míry podobným chování malwaru „Shamoon“ (malware, o kterém se široce diskutovalo, protože byl použit k útokům na ropné společnosti již v roce 2012). Ačkoli mají Shamoon a ZeroClear podobné schopnosti a chování, vědci tvrdí, že se jedná o samostatné a odlišné druhy malwaru.
Stejně jako malware Shamoon používá i ZeroClear legitimní řadič pevného disku s názvem „RawDisk od ElDos“ k přepsání hlavního spouštěcího záznamu (MBR) a diskových oddílů cílových počítačů se systémem Windows.
Přestože ovladač ElDos není podepsaný, malware jej dokáže spustit načtením zranitelného, ale nepodepsaného ovladače VirtualBoxu , který zneužívá k obejití mechanismu ověřování podpisu a načtení nepodepsaného ovladače ElDos.
Tento malware je nasazován prostřednictvím útoků hrubou silou , aby získal přístup ke slabě zabezpečeným síťovým systémům. Jakmile útočníci infikují cílové zařízení, šíří malware po firemní síti jako poslední krok v procesu infekce.
"Čistič ZeroCleare je součástí závěrečné fáze celkového útoku." Je navržen pro nasazení dvou různých forem přizpůsobených pro 32bitové a 64bitové systémy.
Obecný tok událostí na 64bitových počítačích zahrnuje použití zranitelného podepsaného ovladače a jeho následné zneužití na cílovém zařízení, aby mohla ZeroCleare obejít vrstvu hardwaru Windows abstrakce a obejít některá ochranná opatření operačního systému, která zabrání spuštění nepodepsaných ovladačů na 64bitových zařízeních machines ', přečte zprávu IBM.
První kontroler v tomto řetězci se nazývá soy.exe a je to upravená verze zavaděče ovladačů Turla.
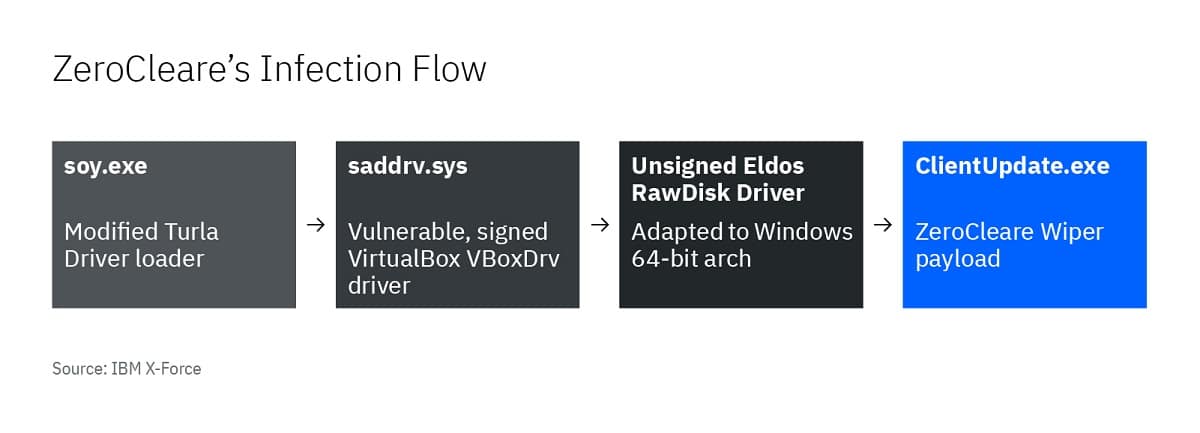
Tento ovladač se používá k načtení zranitelné verze ovladače VirtualBox , kterou útočníci zneužívají k načtení ovladače EldoS RawDisk. RawDisk je legitimní nástroj používaný k interakci se soubory a oddíly a útočníci ze Shamoonu jej také používali k přístupu k MBR.
K získání přístupu k jádru zařízení používá ZeroCleare záměrně zranitelný ovladač a škodlivé skripty PowerShell / Batch k obejití ovládacích prvků systému Windows. Přidáním této taktiky se ZeroCleare rozšířil do mnoha zařízení v postižené síti a zasel semena ničivého útoku, který by mohl ovlivnit tisíce zařízení a způsobit výpadky, jejichž úplné zotavení může trvat měsíce, “
Ačkoli se mnoho kampaní APT, které výzkumníci odhalují, zaměřuje na kybernetickou špionáž, některé z těchto skupin provádějí i destruktivní operace. Historicky se mnoho z těchto operací odehrávalo na Blízkém východě a zaměřovalo se na energetické společnosti a výrobní zařízení, které představují životně důležité národní aktiva.
Ačkoli vědci definitivně neidentifikovali žádnou konkrétní organizaci zodpovědnou za tento malware, původně naznačovali, že na vzniku ZeroClear se podílela APT33.
A později IBM tvrdila, že APT33 a APT34 vytvořily ZeroCleare, ale krátce po vydání dokumentu se přidělení změnilo na xHunt a APT34 a vědci připustili, že si nejsou stoprocentně jisti.
Podle výzkumníků nejsou útoky ZeroClear oportunistické a jeví se jako cílené operace namířené proti konkrétním odvětvím a organizacím.