

Obecně se předpokládá, že zhruba 20 % času a peněz investovaných do vytvoření nového čipu jde do samotného návrhu, zatímco zbytek – značné množství času a peněz – je věnován simulacím, testům a zkouškám, aby se zajistilo, že vše funguje správně. Zdá se, že někteří výrobci to se svými produkty ještě úplně netrefili do černého, a to je jistě případ i společnosti Intel . Jak uvidíme, není to jediná společnost postižená problémem, ale už má dlouhou historii problémů s čipy, od nechvalně známého problému s plovoucí desetinnou čárkou a dalších chyb čipové sady až po zranitelnost objevenou v Management Engine a nyní tuto…
Všechny sociální sítě a zpravodajské servery byly zaplaveny zprávami, z nichž některé si protichůdné, o tomto případu, který jistě vyvolá spoustu diskusí. Doporučuji vzít si velkou misku popcornu a sledovat, jak se tato telenovela odvíjí, protože tohle je jen začátek. Abychom uživatelům, zejména uživatelům Linuxu, pomohli zorientovat se v informačním zahlcení a pochopit, jak postupovat , včetně toho, zda se jich to týká , publikujeme tento článek o LxA.
Co je to Spectre and Meltdown?

Zranitelnost Rowhammer, o které jsme již diskutovali, je pravděpodobně nevýznamná ve srovnání s dopadem tohoto druhého problému. Pravděpodobně jste již slyšeli nechvalně známá jména, která způsobují paniku: Meltdown a Spectre . Tyto útoky, které mohou vážně ohrozit naši bezpečnost, zneužívají funkce, jako je mimo pořadí provádění a spekulativní provádění, implementované ve všech moderních procesorech, ke zlepšení výkonu. Pojďme si rozebrat, co každá z nich je:
- Meltdown: nazývá se to proto, že v podstatě roztaví bezpečnostní limity mezi aplikacemi, které jsou vynuceny hardwarem, ačkoli v informační základně MITER je známý jako CVE-2017-5754. Jedná se o nejzávažnější problém, který byl zjištěn, a konkrétně ovlivňuje procesory Intel vydané v posledním desetiletí. Kvůli této chybě zabezpečení mohl neprivilegovaný proces přistupovat k oblasti vyhrazené v paměti jádra, což je vážný bezpečnostní problém. Mohly by být například vypsány oblasti paměti RAM. Opravy k řešení této chyby zabezpečení výrazně snižují výkon.
- Přízrak: jeho název spočívá v tom, jak komplikované je jeho řešení, proto nás jako spektrum bude dlouho sledovat. Objevuje se v několika variantách (CVE-2017-5753 a CVE-2017-5717), které jsou potenciálně závažné, protože umožňují procesu „přimět“ jádro k přesunu informací z paměťových zón, které tento proces řídí. slovy, prolomí bariéru mezi aplikacemi. V tomto případě to ovlivňuje více mikroprocesorů, ale lze to opravit jednoduchými úpravami softwaru a ztráta výkonu je prakticky nulová ...
Toto je vše, co potřebujeme vědět o Meltdownu a Spectre, vysvětleno jednoduše a bez zbytečného technického jazyka, aby tomu každý rozuměl. V podstatě jsme viděli, že Meltdown a Spectre mohou přistupovat k datům uloženým v paměti spuštěných programů, což v kombinaci s exploity a škodlivým kódem představuje hrozbu. Jak by se to tedy mohlo dotknout mě? Odpověď je také jednoduchá: mohou upravovat data, unikat hesla a důvěrné informace, fotografie, e-maily, data formulářů atd . Proto se jedná o závažný bezpečnostní problém, pravděpodobně jeden z největších v poslední době.
Promluvil Linus Torvalds
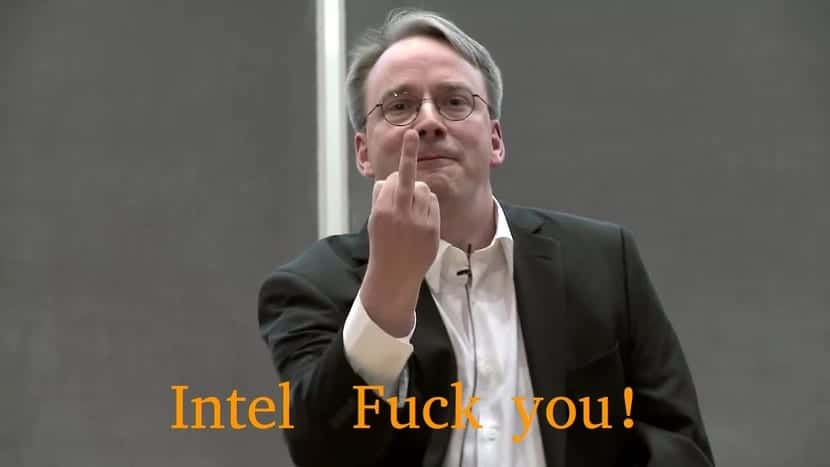
Zdá se, že Linus Torvalds , tvůrce společnosti NVIDIA, upozornil Intel na obrovskou chybu, které se dopustil. A v diskusních vláknech o problému, který vznikl v důsledku dopadu na linuxové jádro, se tvůrcova první slova objevila rychle:
Proč je tohle všechno k dispozici bez konfiguračních možností? Kompetentní CPU inženýr by to vyřešil tím, že by zajistil, aby spekulace neprocházely chráněnými doménami. […] Myslím, že Intel by se měl podívat na své CPU a skutečně přiznat, že mají problémy, místo aby psal PR nesmysly o tom, že všechno funguje tak, jak bylo navrženo. (S odkazem na prohlášení Intelu.) … a to ve skutečnosti znamená, že všechny ty záplaty ke zmírnění problému by měly být psány s myšlením „ne všechny CPU jsou odpad“ . (S odkazem na to, že záplata je aplikována na všechny mikroprocesory x86-64 a ovlivňuje je, včetně AMD, přestože jich to ovlivněno není, s výslednou ztrátou výkonu.) Nebo Intel v podstatě říká: „Jsme odhodláni vám prodávat šmejdy navždy a nikdy nic neopravit“? […] Protože pokud je to tak, možná bychom se měli začít více zaměřovat na stranu ARM64. (S odkazem na to, zda Intel problém vyřeší, nebo bude pokračovat v prodeji problematických produktů.) Prosím, promluvte si s vedením. Protože já opravdu vidím přesně dvě možnosti:
- Intel nikdy netvrdí, že by něco opravil.
- Nebo tato řešení mají způsob, jak být deaktivována.
Prohlášení naznačují, že použitý kód záplaty vážně snižuje výkon CPU a ovlivňuje všechny procesory v této rodině, bez ohledu na to, zda jsou aktuálně zranitelností postiženy. Společnost AMD proto uvedla, že pracuje na tom, aby zabránila ztrátě výkonu způsobené záplatou i u svých mikroprocesorů, protože v současné době nejsou postiženy.
Na jaké procesory to má vliv?
Tohle je otázka za milion dolarů, protože se netýká jen Linuxu, zdaleka ne ; je to problém s čipy, a proto ovlivňuje macOS, Windows, Android a dokonce i iOS atd. Není to tedy izolovaný problém a nyní se podíváme, které čipy jsou touto konstrukční vadou ovlivněny:
Mikroprocesory ovlivněné zhroucením:
Prakticky všechny mikroprocesory Intel vyrobené od roku 1995 do současnosti jsou tímto vážným problémem postiženy, protože zneužívá mimo pořadí provádění. Patří sem notebooky, stolní počítače, servery a superpočítače, které tyto procesory používají, a dokonce i některá mobilní zařízení s čipy Atom atd. Výjimkou jsou procesory Intel Atom, které používají pořadí provádění (ty, které byly vydány před rokem 2013, protože novější procesory Atom používají OoOE), a procesory Intel Itanium, které jsou určeny pro velké stroje a je nepravděpodobné, že by se nacházely v domácnostech.
| Mikroprocesory | Ovlivněno? |
|---|---|
| Intel Celeron | SI |
| Intel Pentium | SI |
| Intel Core | SI |
| Intel Core 2 | SI |
| Intel Core i3 | SI |
| Intel Core i5 | SI |
| Intel Core i7 | SI |
| Intel Core i9 | SI |
| Intel Celeron | SI |
| Intel Xeon | SI |
| Intel Atom | * Pouze ty, které byly vydány po roce 2013 |
| Intel Itanium | NE |
*DŮLEŽITÁ ZPRÁVA : ARM Cortex-A75 je také ovlivněn Meltdownem. Prozatím se zdá, že je ovlivněn pouze tento model, ale jak víte, ARM licencuje IP jádra jiným návrhářům SoC a pokud používají Cortex-A75, budou také ovlivněni. Zdá se však, že dopad je v tomto případě minimální…
Mikroprocesory AMD a ARM ( Qualcomm, Samsung, Apple, MediaTek atd.) nejsou tímto problémem ovlivněny. Pokud máte jeden z těchto čipů, můžete být klidní … To způsobilo prudký pokles akcií Intelu, zatímco akcie AMD prudce vzrostly. Důvodem je, že AMD nepovoluje odkazy na tento typ paměti, včetně spekulativních odkazů, takže jsou odolné vůči Meltdownu.
Mikroprocesory ovlivněné spektrem:
V tomto případě se počet postižených zařízení a čipů rozšířil , protože nyní vidíme tablety, chytré telefony, stolní počítače, notebooky, servery, superpočítače a další. Konkrétně jsou postiženy čipy Intel, včetně všech procesorů ARM Cortex-A, a mohly by být postiženy i čipy AMD.
| Mikroprocesory | Ovlivněno? |
|---|---|
| Intel | SI |
| GPU NVIDIA | NE *** |
| ARM | * Pouze Cortex-A |
| AMD | ** Viz následující tabulka |
* V případě ARM to ovlivňuje velké množství SoC, které implementují upravené vzory nebo ARM IP jádra uvnitř, jako jsou Qualcomm Snapdragon, Samsung Exynox, Apple A-Series, Mediatek, NVIDIA (nemyslím GPU, ale ARC založené SoC) atd.
*** Některá média zmást zprávy, ale GPU nejsou ovlivněny (viz UPDATE (last minute)).
** Nyní jdeme k případu AMD, na oficiálním webu návrháře CPU můžeme vidět tabulku, která nás vede k optimismu a ponechává nás poněkud klidnější:
| varianta | Název v Google Project Zero | podrobnosti |
|---|---|---|
| 1 | Bpass Check Bypass | Opravitelné pomocí aktualizací nebo oprav OS s malým dopadem na výkon. |
| 2 | Injekce cílové větve | Díky rozdílům v mikroarchitekturách AMD je riziko vykořisťování téměř nulové. |
| 3 | Načítání datové mezipaměti | Žádné riziko pro procesory AMD kvůli jejich rozdílům v mikroarchitekturách. |
Rozdíly v designu AMD se vyhnou problémům způsobeným Meltdown, protože tyto CPU nespekulují načtení uživatelského kódu přímo do paměti jádra. A AMD ASID také blokuje problémy pro hostující virtuální počítače a uživatele root na těchto zařízeních.
Mikroprocesory, kterých se Spectre netýká:
Tento seznam mikroprocesorů neobsahuje zranitelnosti podobné Spectre, protože jejich instrukční kanál je přesnější a sekvenčnější (nejedná se o hotové mikroarchitektury) nebo proto, že obsahují funkce, které je činí imunními . Některé se mohou zdát velmi staré, ale jiné jsou docela moderní, například SPARC a AMD Zen . Pokud tedy máte CPU na následujícím seznamu, nemusíte se ničeho obávat:
- silnáARM
- superSPARC
- Transmeta Crusoe a Efficeon
- Power PC 603
- Starý x86: Pentium I a klony, všechny staré 8bitové a 16bitové čipy, IDT WinChip, VIA C3, 386 a klony, 486 a klony
- z80
- 6500 a podobně
- 68
- ARM Cortex-A7 MPCore (Raspberry Pi 2)
- ARM Cortex-A5
- ARM Cortex-A53 MPCore, i když má jiné provedení než předchozí a s rozdvojením se nezdá být ovlivněno. Zahrnuto je zde Raspberry Pi 3 a některé smartphony a tablety, jako je Qualcomm Snapdragon 625 ...
- Intel Atom před rokem 2013, tedy ty založené na mikroarchitekturách, jako jsou Diamondville, Silverthorne, Pineview atd., Protože nepoužívají provádění mimo pořadí.
- VIA C7 používá základní predikční schéma větve, ale není to ovlivněno.
- Intel Itanium (IA-64)
- IBM POWER6 má omezenou předpověď větví, takže se zdá být nezranitelná.
- Xeon Phi a GPGPU
- Řada SPARC T.
- AMD Zen: Mikroprocesory Ryzen a EPyC mají zajímavé funkce, aby bylo možné je přerušit nebo být pro Spectre nezranitelné. Konfigurace, o které mluvím, je SME / SEV (Secure Memory Encryption & Secure Encrypted Virtualization), která by zabránila obnově paměti, která by mohla ohrozit systém a virtualizační prostředí.
Jaké je řešení?
Aplikace záplat nebo aktualizace našeho systému , ať už je to cokoli, bude znamenat možnou ztrátu výkonu , kterou vysvětlíme v posledním bodě, ale alespoň budeme o něco lépe chráněni z hlediska bezpečnosti. Za zmínku stojí, že záplaty proti Meltdownu již existují pro Linux a další operační systémy. Nejhorší je to u zařízení Android, protože ne všechna dostávají OTA aktualizace…
Více informací o tomto tématu naleznete na těchto odkazech:
- Seznam poštovních adres Linuxového jádra
- Projekt Xen
- Intel
- AMD
- ARM
- Mozilla
- Debian
- ubuntu
- SUSE
- Red Hat
- CERT
- VMWare
- Citrix
Jaká je ztráta výkonu?
Máme dvě možná řešení :
- Pomocí softwaru: Zahrnuje implementaci oprav pro operační systémy macOS, Linux, Windows, iOS a Android, ale tyto bohužel nejen vyřeší problém se zabezpečením, ale také způsobí, že náš systém bude pomalejší kvůli způsobu, jakým ovlivňují toto spuštění mimo pořadí, spekulativní spuštění nebo vymazání TLB našeho CPU se značnými ztrátami výkonu. Někteří hovořili o až o 50% nižším výkonu našeho CPU, jiní méně negativní předpovědi hovoří o 5 až 30% ztraceného výkonu v závislosti na typu softwaru, který používáme. Někteří se snaží uklidnit poplach a tvrdí, že některé testované videohry vykázaly pouze 2% ztrátu výkonu z hlediska FPS (pouze v případě Linuxu, ve Windows nebyly analyzovány), již to ve videohrách hra zřídka požaduje skočit do prostoru jádra, ale co se stane s jinými programy a se softwarem, jehož kód obsahuje mnoho pokynů závislých na podmínkách ...…? Zde může být ztráta výkonu značná. Je pravda, že některé společnosti, jako je Intel a další weby, se snažily uživatele uklidnit a říci, že ztráty výkonu nebudou u většiny domácích uživatelů znatelné a že jde o problém, který ovlivní datová centra, servery a superpočítače… Jaké předpovědi věříme v? Pravdou je, že musíte zůstat v klidu a čekat, co se stane.
- Hardware: Zahrnuje to kontrolu současných čipů a přepracování současných mikroarchitektur, aby se tak nestalo, což je časově náročné, velmi nákladné a nemůžeme brzy očekávat řešení. Pokud jde o Intel, který se rozhodl vyměnit čipy všech svých postižených zákazníků, myslím, že nejjasnější odpověď je: hahaha, počkejte sedět. To by pro společnost znamenalo mnohamilionové ztráty a nemyslím si, že se to stane.
Ztráty výkonu se samozřejmě neprojeví stejnou měrou u všech použití a modelů CPU, takže některé modely budou postiženy více než jiné. A ano, je to opravdu nepříjemné zaplatit za špičkový čip a zjistit, že jedna z těchto záplat vám brání v plném využití jeho výkonu, ale to se stane, když někteří vývojáři neodvedou svou práci správně.
Velká datová centra, jako jsou Amazon Web Services, Microsoft Azure a Google Cloud, již tímto problémem pocítila kvůli používání mikroprocesorů Intel ve svých serverech. Ztráty výkonu se v těchto případech, kdy se pracuje s databázemi SQL, odhadují na přibližně 20 %. Jiní, například Google, však tvrdí, že ztráta výkonu je zanedbatelná.
UPDATE (poslední hodina):
Postupem času se o tomto případě dozvídáme nové věci:
- Jedním z nich je soud proti společnosti Intel to nebylo učiněno čekat. Konkrétně čipový gigant obdržel tři ze Spojených států a možná přijdou další. Soudy v Kalifornii, Indianě a Oregonu byly první, které na základě obvinění jednaly jako neschopnost včas odhalit existenci zranitelných míst, zpomalit jejich procesory prostřednictvím aktualizací a neochránit bezpečnost uživatelů.
- Akcie společnosti Intel klesají, zatímco AMD odskakují, a to také odhalilo akci, která by bez povšimnutí zůstala bez povšimnutí. A je to tak Generální ředitel společnosti Intel prodal téměř polovinu svých akcií za měsíc těsně před odhalením narušení bezpečnosti. Brian Krzanich se zbavil svých akcií a to, i když od společnosti tvrdí, že nemá nic společného se zprávami, může naznačovat, že o problému údajně věděli již dříve, a proto podle toho jednali.
- Objeví se nové architektury ovlivněné problémemI když nejsou tak rozšířené, jsou důležité u serverů a superpočítačů. Mluvíme o IBM POWER8 (Little Endian a Big Endian), IBM System Z, IBM POWER9 (Little Endian) a uvidíme, jestli budeme muset seznam brzy rozšířit.
- El Linuxové jádro bylo přepracováno oprava, aby se zabránilo vážnému ovlivnění velkých datových center, serverů a velkých systémů, které na ní závisí. Konkrétně se dotkla KPTI (Isolation Table Table), která byla dříve známá jako KAISER nebo hovorově FUCKWIT (Forcefully Unmap Complete Kernel With Interrupt Trampolines), která lépe izoluje uživatelský prostor z prostoru jádra v paměti dělením obsahu v dvě stránkovací tabulky samostatně. Rozdělení stolu neustále čistí Mezipaměť TLB s následným nárůstem poruch a potřebou dalších hodinových cyklů k vyhledávání dat a instrukcí v paměti, to znamená, že značně snižuje výkon a v závislosti na systémových voláních, která program provede, to ovlivní více či méně, ale alespoň vyhněte se výbuchu Meltdown. Byly přidány některé proaktivní obrany, jako je ASLR, které byly implementovány v systému Linux 4.14.11 a dalších předchozích verzích LTS: 4.9.74, 4.4.109, 3.16.52, 3.18.91 a 3.2.97.
- Odhady ztrát výkonu novější hovoří o 5% ztrátě výkonu podle toho, co komentoval Linus Torvalds, ale také říká, že u poněkud starších CPU, které neobsahují PCID, by byl dopad mnohem větší.
- V tuto chvíli výzkumníci v oblasti bezpečnosti nevěří, že tato selhání byla zneužita provádět útoky, přinejmenším důležité.
- Luke Wagner z Mozilly, inženýr specializující se na JavaScript a WebAssembly tvrdil, že vytvořili PoC a je potvrzeno, že útoky založené na JavaScriptu lze provádět prostřednictvím prohlížečů. Proto již pracují na řešeních ... Google také pracuje na aktualizaci Google Chrome a 23. ledna bude s novelou zveřejněn Chrome 64. V tuto chvíli můžeme udělat následující:
- Mozilla Firefox: Není toho moc co dělat, měli na starosti aktualizaci svých verzí z 57 úpravou funkce performance.now () a deaktivací funkce SharedArrayBuffer a pracují na dalších bezpečnostních opatřeních.
- Google Chrome: zatím můžete aktivovat ochranné mechanismy k ruční izolaci webových stránek. Za tímto účelem můžete získat přístup k adrese chrome: // flags / # enable-site-per-process a povolíme možnost označenou žlutě, která říká Script Site Isolation. Pokud máte Chrome pro Android, můžete tuto možnost otevřít také v chrome: // flags ale může to vést ke konfliktům nebo ztrátě výkonu.
- Opravy pro vyřešení problémů způsobují, že ostatní přesahují výkon. Například ve Windows existují problémy s některými antivirovými programy a jsou generovány modré obrazovky z konfliktu. Potřebujete tedy kompatibilní antivirus ...
- Google pracuje na aktualizaci který bude vydán dnes 5. ledna 2018 pro Android, ale dostane se pouze k těm telefonům, které podporují aktualizace OTA, první bude Pixel 2 a zbytek bude záviset na výrobcích našeho terminálu ...
- jablko Připravuje také opravy pro iOS a macOS, ale zatím neučinili žádná prohlášení ... Zdá se, že v macOS High Sierra 10.13.2 byl problém zjevně vyřešen, ale zdá se, že ve verzi 10.13.3 bude více novinek. Uvidíme, co udělají s iOS pro své iPhony a iPady.
- ARM Nabízí také opravy pro své postižené procesory a opravy jsou nyní k dispozici pro jádro Linuxu a také nám připomínají, abychom pro větší zabezpečení používali ARM Trusted Firmware.
- Víno a virtualizační software Jedná se o typy softwaru, které by mohly mít při svém provádění větší ztráty výkonu kvůli počtu volání Syscall nezbytných pro jejich provedení.
- Ovlivněny nejsou pouze počítače a mobilní zařízení, také další zařízení, jako jsou připojená auta, průmyslové systémy, které mají SoC založené na dotčených čipech, domácí automatizace, určité produkty IoT atd.
- NVIDIA aktualizovala své ovladače pro jejich modely GeGorce, Quadro a NVS, protože by mohly být ovlivněny Spectre v jejich řadiči, proto spěchali s aktualizací ovladačů. Samotný GPU to ale neovlivňuje ... jedná se o jednoduchou aktualizaci ovladačů, která zabrání zneužití v zranitelných systémech, protože se také aktualizují prohlížeče, antivirové programy a další software. Zprávy o postižených GPU jsou nepravdivé ...
- Rozšíření ovlivněných architektur, Už víte, že Meltdown je pouze problém Intel (ARM a AMD nebyly ovlivněny v PoCs uspokojivě), zatímco Spectre také ovlivňuje:
| Rodina | Ovlivněno? |
|---|---|
| x86-64 | Ano * Viz tabulka Intel a AMD, před kterou přidáváme také mikroprocesory VIA |
| IA-64 | Ne |
| POWER | POWER8 (Big Endian a Little Endian) a POWER9 (Little Endian) |
| SPARC | * Solaris používá oddělení adresního prostoru v jádře a SPARC to pravděpodobně neovlivní ... ale co SPARC v jiných operačních systémech? V každém případě jsou zjevně nezranitelní. |
| MIPS | Ne |
| RISC | Pokud * RISC-V byla potvrzena nadací RISC jako zranitelná |
| ARM | Ano * Ne každý je náchylný, protože Cortex-M není zranitelný a není jím ani Cortex-A8, ale i jiné řady Cortex-A |
| z / Systém | Si |
- Intel mezitím pokračuje v uvádění dotčených modelů na trh aniž byste opravili něco mimo patche. Koupili byste dnes mikroprocesor, o kterém víte, že je ovlivněn? Nejen, že se starší modely stále prodávají na skladě, ale také nyní spuštěné modely, které právě opustily továrnu, jako je Coffe Lake ...
- Budeme i nadále rozšiřovat informace a čekat na poslední hodinu, protože je pravděpodobné, že se objeví nová bezpečnostní protiopatření a je také možné, že budou uvolněny nové varianty, které mohou nadále vytvářet problémy ...
Jak jsem řekl, sága teprve začala a mám pocit, že se o této zprávě, která se stala NEJVĚTŠÍM NARUŠENÍM BEZPEČNOSTI V HISTORII, bude psát ještě hodně:
Nezapomeňte zanechat své komentáře ... Pokud máte nějaké připomínky, otázky nebo cokoli jiného.