

Ačkoli by bezpečnost a soukromí měly být vždy prvořadé , vzhledem k důsledkům jejich absence se zdá, že si na ně vzpomeneme pouze tehdy, když dojde k případu špionáže nebo když vidíme zprávy o zranitelnosti nebo malwaru postihujícím naše systémy založené na Linuxu. Ale nemělo by to tak být a bezpečnost by měla být prioritou.
Abychom se lépe chránili, analyzujeme řadu bezplatných operačních systémů s otevřeným zdrojovým kódem zaměřených na bezpečnost. Ano, čtete správně – nejen bezpečnostně orientované linuxové distribuce , ale i další open-source projekty, které někdy přehlížíme, protože se tento blog zaměřuje především na Linux, ale na které bychom měli pamatovat. Mohli bychom také mluvit o Solarisu a jeho důvěryhodných funkcích nebo o dalších open-source systémech, jako je EROS nebo jeho evoluce CapROS a mikrojádro L4, ale my se zaměříme na jiné systémy, které jsou pro většinu lidí dostupnější, nebo alespoň lépe známé.
Zabezpečené distribuce Linuxu
Nejde o výčet distribucí zaměřených na bezpečnostní audity nebo penetrační testování, jako jsou Kali, Parrot, Santoku atd., ale spíše o výčet distribucí určených k prevenci útoků, těch, které jsou odolné a chráněné proti útokům a které chrání naši bezpečnost, soukromí a anonymitu. I když si můžete také vylepšit svou oblíbenou distribuci, pokud chcete, a my jsme vám na tomto blogu již dali několik tipů, měli byste si také uvědomit, že 100% bezpečnost neexistuje.
alpine linux:

Alpine Linux je distribuce, která kromě toho, že je lehká, standardně používá v jádře záplaty PaX a grsecurity a všechny balíčky kompiluje s ochranou proti „stack-smashing“, tedy proti přetečení bufferu, které lze zneužít k útoku.
Annvix:
Annvix, založený na Mandrivě a navržený pro zajištění bezpečného systému, obsahuje ProPolice pro vylepšené zabezpečení a také bezpečné výchozí konfigurace atd.
Kalené Gentoo:
Hardened Gentoo, jak název napovídá, je distribuce Gentoo posílená o ProPolice, PaX a další bezpečnostní systémy, jako je detekce narušení, „povinná kontrola přístupu“ atd.
Immunix:
Immunix je zesílená komerční distribuce . Obsahuje StackGuard, šifrování, bezpečnostní záplaty, ochranu proti zneužití a další.
Čas:
Mempo skrývá distribuci založenou na Debianu, která je zaměřená na soukromí a využívá projekty jako Freenet nebo Tor.
Projekt Openwall:
Openwall Project je distribuce, která upravuje kód tak, aby vznikla distribucí GNU/Linux s posíleným linuxovým jádrem a designem inspirovaným jinými projekty, s kryptografií využívající vlastní upravený algoritmus Blowfish pro hashování hesel a kompatibilní s OpenBSD.
Operační systém Qubes:
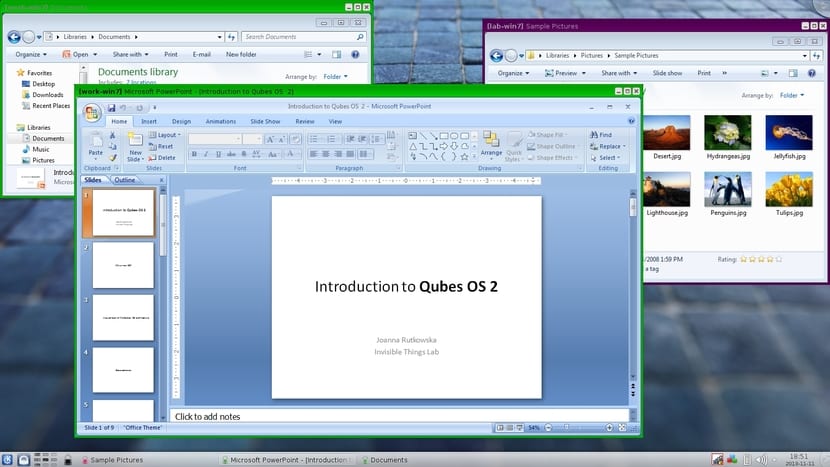
QubesOS je linuxová distribuce navržená tak, aby byla nehacknutelná , nebo alespoň to tvrdí její tvůrci. Je založena na hypervisoru Xen a dokáže izolovat programy pomocí virtuálních strojů, čímž zabraňuje problémům v těchto strojích nebo jakýmkoli zranitelnostem, které mohou představovat, a ovlivňuje tak bezpečnost samotného systému.
Replikant:

Replicant je operační systém Android , který nahrazuje veškerý uzavřený zdrojový kód Androidu alternativami s otevřeným zdrojovým kódem. Jedná se tedy o open-source verzi operačního systému Google. Navíc obsahuje určitá vylepšení zabezpečení, která posilují jádro systému. Může být dobrou volbou jak pro mobilní zařízení, tak pro stolní počítač.
Podgraf OS:

Subgraph OS je další distribuce pro bezpečnostní nadšence , kteří nemají pokročilé technické znalosti. Vývojáři se od samého začátku starali o vše, aby zajistili naši bezpečnost a usnadnili práci koncovému uživateli. Klade důraz na integritu softwaru s funkcemi jako Grsecurity, PaX, Linux Namespaces, Xpra pro kontejnerizaci aplikací, šifrování souborů a další silné stránky proti útokům, a také Tor pro zabezpečení sítě.
Ocasy:

Tails, neboli The Amnesic Incognito Live System , je další velmi populární linuxová distribuce, o které jsme již podrobně mluvili. Je navržena pro anonymní prohlížení a nezanechávání stop online pro zvýšení bezpečnosti. Některé zdroje uvádějí, že se jedná o operační systém používaný Edwardem Snowdenem, ačkoli tuto informaci je třeba brát s rezervou. Nevíme přesně, kdo ji vyvíjí, ale je založena na Debianu a pro anonymitu používá Tor a I2P. Navíc ji lze spustit v režimu Live, což eliminuje nutnost instalace na počítač a nezanechává žádné stopy.
Remix ochrany soukromí Ubuntu:
Ubuntu Privacy Remix , jak název napovídá, je distribuce Ubuntu s řadou nástrojů pro ochranu soukromí.
Whonix:
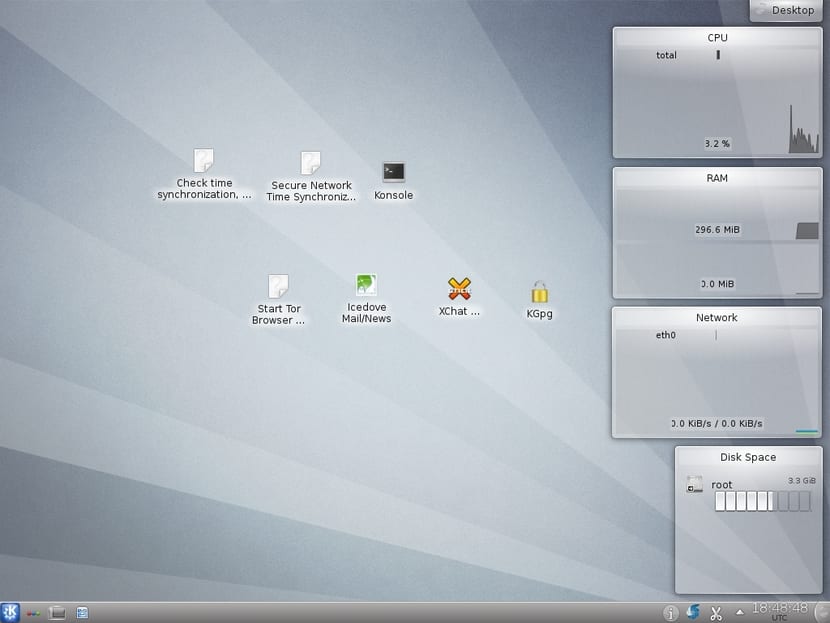
Je to další z mých oblíbených. Whonix je také distribuce pro bezpečnostní nadšence . Je to univerzální distribuce založená na Debianu, která používá VirtualBox k vytvoření série virtuálních strojů, na kterých běží aplikace a funguje web. To izoluje systém od malwaru nebo zranitelností v softwaru, který používáme, a od síťových hrozeb. Jeden virtuální stroj používá Tor (volitelně I2P) a funguje jako brána pro připojení; nazývá se Whonix-Gateway. Druhý virtuální stroj je známý jako Whonix-Workstation a je místem, kde běží aplikace, zcela izolované od sítě.
IprediaOS:

IprediaOS je operační systém založený na Linuxu, který používá I2P pro anonymnější připojení. Jeho rozhraní je navíc docela přátelské, krásné a jednoduché, takže s ním nebudete mít příliš mnoho problémů.
Bezpečnostní cibule:
Security Onion , jak název napovídá, je distribuce založená na Ubuntu se sadou nástrojů pro detekci narušení a monitorování zabezpečení. Mezi tyto nástroje patří Snort, Suricata, Sguil, Bro a Xplico.
Jiné operační systémy zaměřené na zabezpečení
Ve světě BSD existují také dobré alternativy . Na tomto blogu jsme nikdy nezavřeli dveře před BSD. Vždy jsme se snažili poskytovat novinky a poznatky o alternativních open-source operačních systémech, jako jsou FreeBSD, OpenBSD a další. Existují také tři z těchto BSD, které jsou obzvláště důležité v oblasti bezpečnosti:
OpenBSD:

OpenBSD je open-source operační systém podobný BSD, který klade důraz na bezpečnost jako na základní princip svého vývoje. Kód je pečlivě kompilován členy týmu, kteří kontrolují a přispívají bezpečnostními nástroji, jako je ochrana spouštění založená na ProPolice, podpora ASLR povolená ve výchozím nastavení a podpora PIE (Position-Independent Executable) pro binární soubory.
TrustedBSD:

TrustedBSD je podprojekt FreeBSD navržený pro zvýšení bezpečnosti. Jeho bezpečnostní opatření využívají parametry stanovené v proslulé Oranžové knize, bezpečnostní příručce oblíbené hackery. Využívá seznamy řízení přístupu, povinné kontroly přístupu a další bezpečnostní rozšíření.
Tvrzené BSD:

HardenedBSD je fork systému FreeBSD , který se rovněž zaměřuje na vylepšené zabezpečení. Jádro bylo revidováno a vylepšeno, aby bylo zabezpečení ještě posíleno, a obsahuje další užitečné nástroje, jako je ASLR, PIE, PTrace hardening a mnoho dalších funkcí zvyšujících zabezpečení. Spolu s TrustedBSD může sdílet určité podobnosti s zabezpečením systému Solaris.
Tipy:
Moje rada zní, nebuďte příliš posedlí, jen to držte v rozumné míře. Bezpečnost je důležitá, ale neměli byste se jím zabývat. Můžete se podívat na všechny tyto projekty a zjistit, co je v každém z nich nejlepší pro aplikaci ve vaší preferované distribuci. Pokud například používáte Elementary OS, Ubuntu, Mint, openSUSE nebo jakýkoli jiný, můžete si nainstalovat balíčky a nástroje, které některé z nich nabízejí, udržovat je vždy aktuální, používat šifrovací systémy nebo dokonce používat kontejnery ke spouštění aplikací s Dockerem atd.
Na tomto blogu jsme již publikovali další články, které by vás také mohly zajímat a týkají se bezpečnosti:
- IPTABLES úvod a typy stolů
- Chobotnice krok za krokem
- Vytvrzený Linux
- Tři nástroje, které udržují vaše vybavení v bezpečí
- Jednoduchý firewall
- Chraňte se před malwarem
Pokud jde o linuxové distribuce, které byste měli věnovat zvláštní pozornost? Pro všeobecné použití bych doporučil Whonix a pro prohlížení webu Tails . Neváhejte zanechat své komentáře a příspěvky. Doufám, že vám to pomůže vybrat si svého favorita. Pokud byste chtěli porovnat některé z těchto operačních systémů, můžete se podívat na tuto webovou stránku , která porovnává Whonix s jinými projekty.